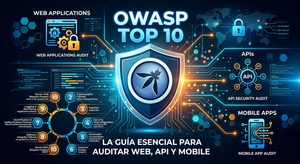
OWASP Top 10: La Guía Esencial para Auditar Web, API y Mobile
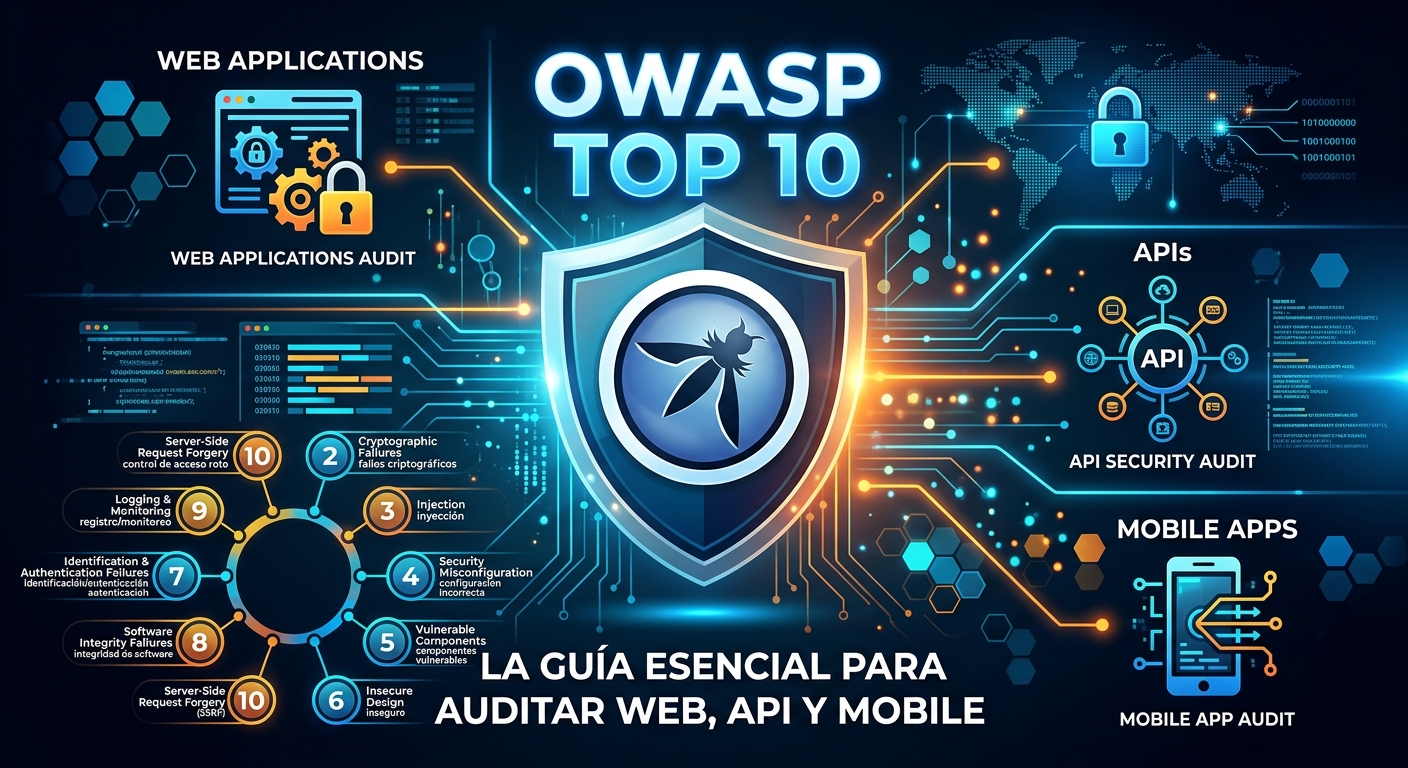
En el mundo del pentesting y la auditoría de seguridad, existen marcos de referencia fundamentales para clasificar y evaluar riesgos. Uno de los más reconocidos a nivel global es el OWASP Top 10, desarrollado por la Open Worldwide Application Security Project.
¿Qué es y para qué sirve?
El OWASP Top 10 es un documento de concientización y estándar de seguridad que enumera las 10 vulnerabilidades más críticas que afectan a las aplicaciones. Su objetivo principal es ofrecer una guía clara a desarrolladores y auditores sobre cuáles son los riesgos más comunes y de mayor impacto en el software moderno.
Sirve para:
- Estandarizar las auditorías: Proporciona un marco común para evaluar y reportar vulnerabilidades.
- Priorizar la remediación: Ayuda a los equipos de desarrollo a enfocarse en los fallos de mayor riesgo.
- Guía de buenas prácticas: Establece criterios de diseño y codificación segura.
El Enfoque del Pentester: Las 10 Pruebas Clave
Una forma práctica de entender un pentest basado en OWASP es verlo como la ejecución de 10 grandes tipos de pruebas de ataque contra la aplicación (sea Web, API o Móvil).
Durante la auditoría, se evalúa cómo reacciona el objetivo ante cada vector de ataque para determinar:
- En qué falla la aplicación: Vulnerabilidades expuestas que deben ser reportadas y corregidas.
- En qué acierta la aplicación: Controles de seguridad implementados correctamente que resisten el ataque.
A medida que se ejecutan las pruebas y se obtienen hallazgos, el auditor clasifica cada fallo dentro de la categoría del OWASP Top 10 correspondiente para estructurar el reporte final.
Las Tres Vertientes Principales
OWASP mantiene listas adaptadas según la arquitectura de la tecnología evaluada:
1. OWASP Top 10 Web
Centrado en aplicaciones web tradicionales y modernas. Evalúa riesgos clásicos y críticos como:
- Inyecciones (SQLi, Command Injection).
- Fallas de Autenticación y Control de Acceso Roto.
- Fallas de Configuración de Seguridad.
- Falsificación de Peticiones del Lado del Servidor (SSRF).
2. OWASP API Security Top 10
Diseñado para la arquitectura de servicios web y microservicios (REST, GraphQL, SOAP). Se enfoca en la lógica de negocio y exposición de datos:
- BOLA / IDOR (Broken Object Level Authorization): Acceso no autorizado a objetos cambiando identificadores en la API.
- Autenticación Defectuosa a Nivel de Propiedad del Objeto.
- Consumo Sin Límite de Recursos (Rate Limiting).
- Gestión Inadecuada de Activos y Endpoints Expuestos.
3. OWASP Mobile Top 10
Orientado a aplicaciones nativas e híbridas (Android / iOS). Se centra en la seguridad del dispositivo y la interacción con el backend:
- Uso Inseguro de Credenciales y Almacenamiento Local Inseguro.
- Criptografía Débil.
- Comunicación Insegura (falta de SSL Pinning).
- Ingeniería Inversa y Tampering (Modificación del Binario).
Conclusión
El OWASP Top 10 no es una lista estática para memorizar, sino un mapa de ruta práctico para el auditor de seguridad. Ejecutar pruebas organizadas bajo estas categorías permite validar de forma metódica la postura de seguridad de cualquier plataforma Web, API o Mobile.