OWASP Juice Shop: El Campo de Pruebas para Pentesting Web
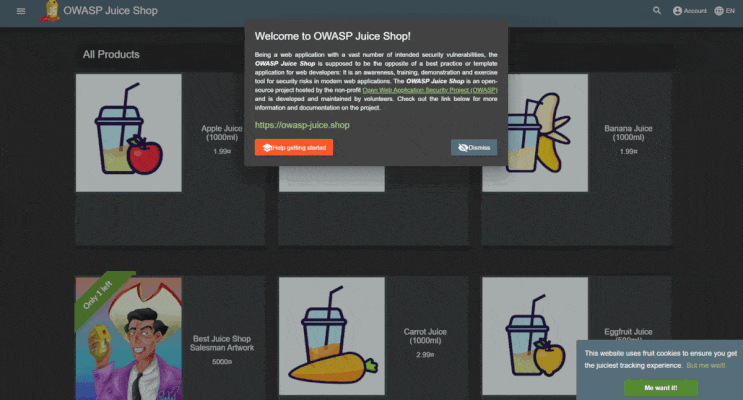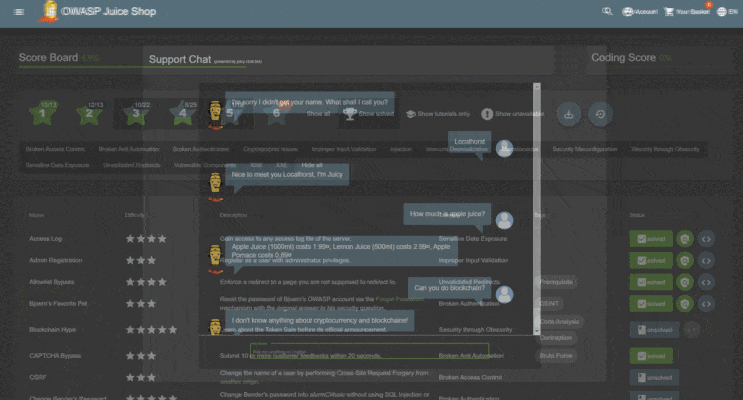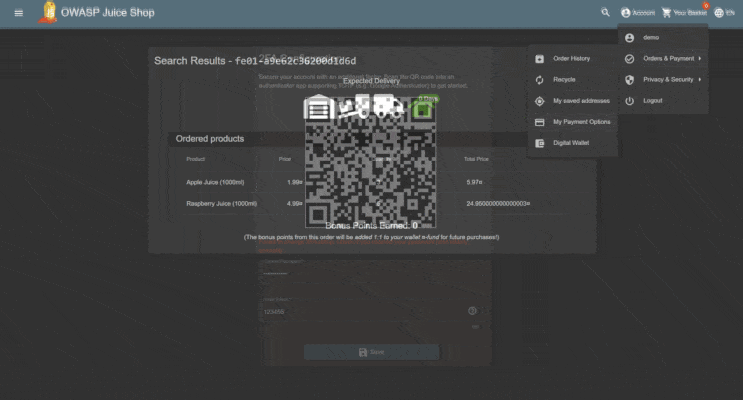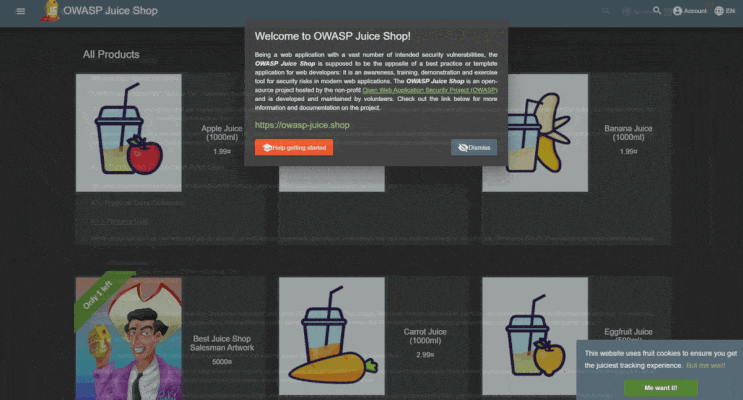
En el aprendizaje de la seguridad web y la evaluación de herramientas de auditoría, disponer de un entorno deliberadamente vulnerable, moderno y cercano a la realidad corporativa es fundamental. OWASP Juice Shop es considerado el estándar de la industria para la práctica de pentesting web, el entrenamiento en eventos CTF (Capture The Flag) y la concienciación en desarrollo seguro.
Desarrollada sobre Node.js, Express y Angular, Juice Shop simula una plataforma e-commerce moderna rica en arquitectura API REST y frontends basados en JavaScript, empaquetando más de 100 desafíos de hacking con diferentes niveles de complejidad.
Despliegue Instantáneo con Docker
Aunque es posible instalar Juice Shop desde el código fuente o mediante máquinas virtuales, el método recomendado por excelencia para mantener tu sistema host limpio y disponer de un entorno aislado es Docker.
Con un solo comando puedes levantar la aplicación en cuestión de segundos:
# Descargar e iniciar OWASP Juice Shop en el puerto 3000
docker run –rm -p 3000:3000 bkimminich/juice-shop
Una vez ejecutado, basta con navegar a http://localhost:3000 en tu navegador o conectarlo a Burp Suite / Caido para comenzar la auditoría.
Cobertura de Vulnerabilidades y Marcos de Seguridad
Juice Shop no se limita a fallos web tradicionales; alinea sus desafíos directamente con los estándares de seguridad más influyentes de la industria:
- OWASP Top 10 (Web & API Security)
- OWASP ASVS (Application Security Verification Standard)
- MITRE CWE (Common Weakness Enumeration)
Matriz de Categorías Clave
| Categoría de Vulnerabilidad | Ejemplos de Desafíos en Juice Shop |
| Control de Acceso Roto | Acceso a la sección de administración, SSRF, bypass de cesta de compras. |
| Autenticación Defectuosa | Contraseñas débiles, fallos en la lógica de 2FA, desbordamiento de sesiones. |
| Inyecciones | Inyección SQL (SQLi), NoSQLi, Server-Side Template Injection (SSTI). |
| Cross-Site Scripting (XSS) | XSS Reflejado, Almacenado y basado en DOM. |
| Exposición de Datos Sensibles | Respaldos olvidados, fugas de credenciales en logs, respuestas de API con exceso de información. |
| Desconfiguración de Seguridad | Manejo inseguro de errores, interfaces obsoletas expuestas, cabeceras inseguras. |
| Inyección XXE y Deserialización | Denegación de servicio vía XXE, lectura/escritura arbitraria de archivos. |
Hallazgos Típicos en una Auditoría sobre Juice Shop
Al realizar un pentesting completo contra Juice Shop, los hallazgos más representativos estructurados por nivel de riesgo suelen incluir:
1. Inyección SQL (Riesgo Crítico)
Explotable en formularios de inicio de sesión y campos de búsqueda. El clásico bypass ' OR 1=1-- permite autenticarse como administrador sin conocer la credencial.
2. Bypass de Autenticación y Autorización (Riesgo Alto)
Fallas en la verificación de tokens o manipulación de parámetros que permiten escalar privilegios o acceder a cuentas de otros usuarios.
3. Cross-Site Scripting – XSS (Riesgo Alto)
Campos de entrada no sanitizados que permiten la ejecución de JavaScript malicioso en el navegador de la víctima (XSS almacenado en reseñas de productos o DOM XSS en el buscador).
4. Fuga de Información y Archivos Expuestos (Riesgo Medio/Bajo)
Archivos de respaldo .bak olvidados en el servidor web, claves expuestas en comentarios del código fuente frontend y endpoints de API no documentados.
Características de Aprendizaje Interactivo
Juice Shop no es solo un objetivo pasivo; incluye funcionalidades avanzadas para el aprendizaje guiado:
- Scoreboard Oculto: La aplicación cuenta con un panel de puntuación que debe ser descubierto mediante análisis de código o hacking para rastrear tu progreso.
- Desafíos de Código Seguro: Además de la explotación, algunos retos incluyen un minijuego de «revisión de código y parcheo» para aprender a corregir la vulnerabilidad en el código fuente.
- Modo CTF: Permite exportar la lista de desafíos hacia plataformas como CTFd para organizar competencias de ciberseguridad.
Conclusión
OWASP Juice Shop representa el estándar de oro para el entrenamiento seguro y la práctica de auditorías en aplicaciones web modernas. Su compatibilidad nativa con Docker facilita un entorno de pruebas descartable, rápido de desplegar y libre de configuraciones complejas en el sistema operativo principal.
Para más información y documentación oficial, puedes visitar el repositorio del proyecto en GitHub: