Contenedores Ofensivos: Docker para Pentesters y Auditorías Ágiles
Durante años, el flujo de trabajo tradicional de un pentester al integrar una nueva herramienta en su arsenal era un proceso propenso a fallas: clonar el repositorio, intentar ejecutarlo y tropezar con el temido infierno de dependencias (ModuleNotFoundError, librerías de Perl o C ausentes, o versiones incompatibles del entorno). Intentar forzar la convivencia de múltiples suites ofensivas en un único sistema operativo —incluso en distribuciones especializadas como Kali Linux o Parrot OS— suele culminar en entornos inestables, registros corruptos y sistemas host contaminados.
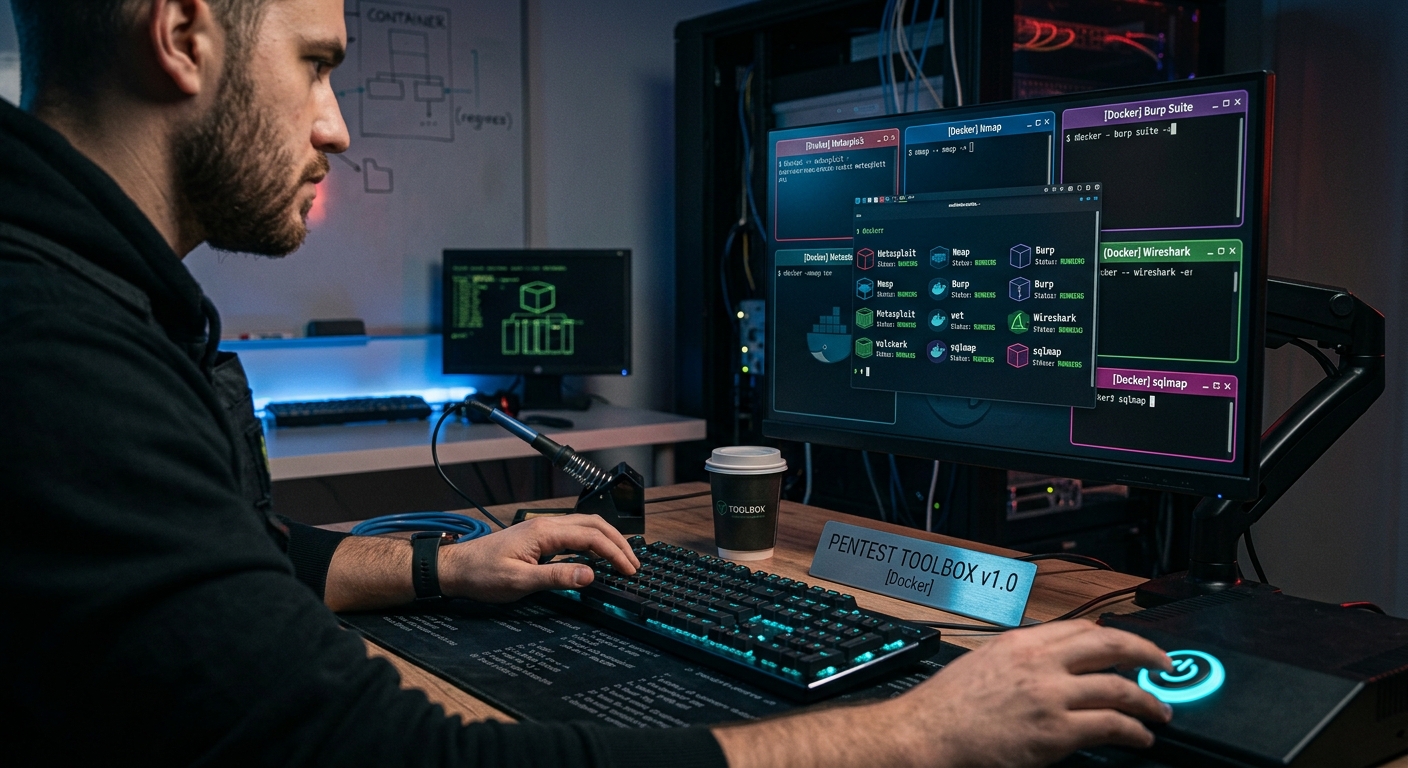
En lugar de recargar el hardware con máquinas virtuales pesadas o arriesgar la estabilidad del entorno de trabajo con instalaciones nativas complejas, la ciberseguridad ofensiva moderna apuesta por una metodología inmutable y contenerizada. El uso de Docker permite encapsular utilidades de auditoría en microservicios aislados y efímeros, listos para desplegarse bajo demanda sin alterar la configuración del sistema operativo base.
A continuación, se detalla el flujo de trabajo para instanciar y orquestar cuatro herramientas clave de reconocimiento y explotación mediante contenedores limpios.
1. Nmap: Descubrimiento de Red sin Contaminar el Host
Nmap se mantiene como el estándar de la industria para el escaneo de puertos, mapeo de red y detección de servicios. Ejecutarlo dentro de un contenedor aislado abstrae el proceso de las interfaces de red locales, garantizando el acceso a un binario actualizado y limpio sin alterar las dependencias del sistema principal.
Flujo de Despliegue
#Obtener la imagen oficial
docker pull instrumentisto/nmap#Verificar los parámetros de ejecución
docker run –rm -it instrumentisto/nmap -h#Ejecutar un escaneo de puertos y detección de versiones
docker run –rm -it instrumentisto/nmap -sV -sC
Visión Operativa: La bandera
--rmgarantiza la destrucción automática del contenedor al finalizar la ejecución, evitando la acumulación de archivos y estados temporales en el disco local.
2. Nikto: Evaluación de Servidores Web Bajo Demanda
Nikto es un escáner de servidores web altamente detallado escrito en Perl. En lugar de configurar manualmente entornos de ejecución heredados o resolver módulos de Perl faltantes en el sistema local, Docker proporciona un entorno de ejecución estable y aislado diseñado específicamente para su despliegue.
Flujo de Despliegue
# Obtener la imagen
docker pull ghcr.io/sullo/nikto:latest# Verificar los parámetros de ejecución
docker run –rm ghcr.io/sullo/nikto -h# Lanzar un escaneo sobre un objetivo web
docker run –rm -it ghcr.io/sullo/nikto -h http://
3. Sn1per: Mapeo Orquestado de la Superficie de Ataque
Sn1per actúa como un marco de automatización integral que coordina múltiples herramientas de diagnóstico de forma simultánea. Su compleja matriz de dependencias suele generar colisiones con las bibliotecas del host cuando se instala de forma nativa. La contenerización resuelve este problema al empaquetar todo el ecosistema de dependencias en un único espacio aislado.
Flujo de Despliegue
# Obtener la imagen
docker pull xer0dayz/sn1per# Inicializar una sesión de shell interactiva
docker run -it xer0dayz/sn1per /bin/bash# Ejecución estándar sobre un objetivo (dentro del contenedor)
sniper -t# Ejecución avanzada (Reconocimiento + OSINT)
sniper -t -o -re
4. XSStrike: Explotación Contextual de Cross-Site Scripting (XSS)
XSStrike utiliza generación inteligente de payloads y análisis contextual para la detección de vulnerabilidades XSS. Ejecutar esta suite dependiente de Python dentro de un contenedor previene conflictos con el intérprete local y sus paquetes globales instalados.
Flujo de Despliegue
# Obtener la imagen
docker pull femtopixel/xsstrike# Verificar los parámetros de ejecución
docker run –rm -ti femtopixel/xsstrike -h# Ejecutar el escaneo sobre un parámetro web específico
docker run –rm -ti femtopixel/xsstrike -u «http:///pagina.php?q=test»
Conclusión:
Abstraer el arsenal de pentesting hacia contenedores de Docker se alinea directamente con los principios modernos de la ingeniería de seguridad. Al tratar las herramientas ofensivas como activos desechables, stateless y modulares, los auditores obtienen:
- Integridad del Sistema Host: Cero riesgo de degradación del sistema operativo o contaminación por dependencias cruzadas.
- Alta Reproducibilidad: Resultados de ejecución consistentes en diferentes plataformas (Linux, macOS, Windows).
- Agilidad Operativa: Despliegue inmediato de herramientas sin invertir tiempo en instalaciones manuales o resolución de errores de compilación.